Domain forum-cubieboard.de kaufen?
Wir ziehen mit dem Projekt
forum-cubieboard.de um.
Sind Sie am Kauf der Domain
forum-cubieboard.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain forum-cubieboard.de kaufen?
Wer überprüft zum Beispiel Open-Source-Projekte wie Linux?
Open-Source-Projekte wie Linux werden von einer Vielzahl von Personen und Organisationen überprüft. Dies umfasst Entwickler, die den Code überprüfen und Fehler beheben, sowie Benutzer, die Fehler melden und Verbesserungsvorschläge einreichen. Darüber hinaus gibt es auch spezialisierte Organisationen wie die Linux Foundation, die die Sicherheit und Qualität von Open-Source-Projekten überwachen und Zertifizierungen für bestimmte Projekte anbieten. **
Was bedeutet sogenannte?
Was bedeutet sogenannte? Der Begriff "sogenannte" wird verwendet, um anzudeuten, dass ein bestimmter Begriff oder eine bestimmte Bezeichnung nicht offiziell oder allgemein anerkannt ist. Es wird oft verwendet, um auf etwas hinzuweisen, das als fragwürdig oder umstritten angesehen wird. Durch die Verwendung von "sogenannte" wird verdeutlicht, dass es sich um eine Bezeichnung handelt, die möglicherweise nicht korrekt oder genau ist. Es dient dazu, eine gewisse Distanz oder Skepsis gegenüber dem genannten Begriff auszudrücken. Insgesamt signalisiert die Verwendung von "sogenannte" eine gewisse Vorsicht im Umgang mit der genannten Bezeichnung. **

Ähnliche Suchbegriffe für Sogenannte
Top-Angebote
Produkte zum Begriff Sogenannte:
-
Transformative Community-Projekte, Fachbücher von Joachim BröcherDas Buch "Transformative Community-Projekte" von Joachim Bröcher bietet einen tiefen Einblick in innovative Ansätze zur Gestaltung gemeinschaftlichen Lebens, Lernens und Arbeitens. Anhand eines konkreten Beispiels, dem Dreiseitenhof in Ostdeutschland, wird ein Prototyp eines transformativen Community-Projekts vorgestellt, das als sozialutopisches Labor fungiert. Hier kommen Menschen unterschiedlichen Alters zusammen, um Verantwortung zu übernehmen und einen stabilen sozialen Zusammenhalt zu fördern. Die Prinzipien des Projekts beinhalten gemeinschaftliche Nutzung von Ressourcen, Entrepreneurship, Teilzeitarbeit und Entschleunigung. Bröcher diskutiert auch die politischen Rahmenbedingungen, die für die Umsetzung solcher Zukunftsmodelle notwendig sind, wie direkte Demokratie und bedingungsloses Grundeinkommen. Dieses Fachbuch richtet sich an alle, die sich für soziale Innovationen und die Zukunft des gemeinschaftlichen Lebens interessieren.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Cathedral & the Bazaar: Musings on Linux and Open Source by an Accidental Revolutionary, Fachbücher von Eric RaymondOpen Source bietet im Internetzeitalter einen Wettbewerbsvorteil. Laut dem August Forrester Bericht nutzen 56 Prozent der IT-Manager, die bei Global 2.500 Unternehmen befragt wurden, bereits irgendeine Art von Open Source-Software in ihrer Infrastruktur, und weitere 6 Prozent werden sie in den nächsten zwei Jahren installieren. Dieses revolutionäre Modell für die kollaborative Softwareentwicklung wird von vielen der grössten Akteure der High-Tech-Industrie, von Sun Microsystems über IBM bis hin zu Intel, angenommen und untersucht. "The Cathedral & the Bazaar" ist ein Muss für jeden, der sich für die Zukunft der Computerindustrie oder die Dynamik der Informationswirtschaft interessiert. Bereits Milliarden von Dollar wurden basierend auf den Ideen in diesem Buch verdient und verloren. Seine Schlussfolgerungen werden noch viele Jahre lang studiert, diskutiert und umgesetzt werden. Laut Bob Young ist "dies Eric Raymonds grosser Beitrag zum Erfolg der Open Source-Revolution, zur Einführung von Linux-basierten Betriebssystemen und zum Erfolg der Open Source-Nutzer und der Unternehmen, die sie beliefern." Das Interesse an der Entwicklung von Open Source-Software ist im vergangenen Jahr enorm gewachsen. Diese überarbeitete und erweiterte Taschenbuchausgabe enthält neues Material zu Open Source-Entwicklungen in den Jahren 1999 und 2000. Raymonds klarer und effektiver Schreibstil, der die Vorteile von Open Source-Software präzise beschreibt, war entscheidend für ihren Erfolg. Mit grossen Anbietern, die die Akzeptanz von Open Source innerhalb von Unternehmen fördern, werden unabhängige Anbieter 2001 die Open Source-Geschichte prägen.29,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Berrybase, Multimeter, DS213 / DSO213 Open Source 4-Kanal Pocket Oszillos (Oszilloskop)Das DS213 / DSO213 Open Source 4-Kanal Pocket Oszilloskop von Berrybase ist ein vielseitiges und kompaktes Digitalspeicheroszilloskop, das sich ideal für technische und elektronische Anwendungen eignet. Es basiert auf einem leistungsstarken ARM Cortex M3-Prozessor und bietet die Möglichkeit, bis zu vier verschiedene Anwendungs-Firmware zu laden und zu aktualisieren. Mit einem integrierten 8 MB Speicher können Wellenformdaten effizient gespeichert und die System-Firmware aktualisiert werden. Das Open Source-Betriebssystem ermöglicht es den Benutzerinnen und Benutzern, die Firmware nach ihren Bedürfnissen zu entwickeln und anzupassen. Die kompakte Bauweise und das geringe Gewicht machen das Gerät besonders transportabel und benutzerfreundlich, was es zu einem praktischen Werkzeug für Ingenieure und Techniker macht. - Unterstützt mehrere Triggermethoden, einschliesslich positiver und negativer Flankentrigger sowie Pulsweitentrigger - Leistungsstarke Wellenformverarbeitungsfunktionen zur automatischen Messung von Spannung, Frequenz und Pulsweite - Speichert Wellenformdaten für eine spätere Analyse - Bietet eine vertikale Empfindlichkeit von 10 mV bis 10 V/div (X1-Sonde) und 100 mV bis 100 V/div (X10-Sonde) - Maximale Eingangsspannung von ±40 Vpp (X1-Sonde) und ±400 Vpp (X10-Sonde).224,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind sogenannte Intensivtäter?
Sogenannte Intensivtäter sind Personen, die wiederholt und mit hoher Intensität Straftaten begehen. Sie zeichnen sich durch eine hohe Anzahl von Delikten aus und sind oft in verschiedenen Bereichen der Kriminalität aktiv. Intensivtäter werden von der Polizei und Justiz besonders intensiv überwacht und verfolgt. **
-
Was sind sogenannte Lallnamen?
Lallnamen sind Spitznamen, die oft für Kinder verwendet werden, die noch nicht richtig sprechen können. Diese Namen basieren oft auf den Lauten, die das Kind beim Sprechen macht, und können von den Eltern oder anderen Bezugspersonen verwendet werden, um eine liebevolle und spielerische Verbindung herzustellen. Lallnamen können auch für Erwachsene verwendet werden, um eine vertraute und intime Atmosphäre zu schaffen. **
-
Was sind sogenannte Grenzerfahrungen?
Grenzerfahrungen sind Erfahrungen, die an die Grenzen der eigenen körperlichen, emotionalen oder geistigen Belastbarkeit gehen. Sie können beispielsweise durch Extremsportarten, Abenteuerreisen oder auch durch traumatische Ereignisse entstehen. Grenzerfahrungen können sowohl positive als auch negative Auswirkungen auf die persönliche Entwicklung haben. **
-
Was sind sogenannte Eckpunkte?
Eckpunkte sind grundlegende Parameter oder Faktoren, die bei der Planung oder Umsetzung eines Projekts oder einer Strategie berücksichtigt werden müssen. Sie dienen als Leitlinien oder Referenzpunkte, um sicherzustellen, dass das Projekt oder die Strategie die gewünschten Ziele erreicht. Eckpunkte können beispielsweise Budget, Zeitplan, Ressourcen oder Qualitätsstandards umfassen. **


Was sind sogenannte LARPs?
LARPs (Live Action Role-Playing) sind interaktive Rollenspiele, bei denen die Teilnehmer physisch in die Handlung eintauchen. Die Spieler verkörpern dabei Charaktere und agieren in einer fiktiven Welt, meistens in einem bestimmten Setting wie Fantasy, Science Fiction oder historischen Epochen. LARPs können sowohl in kleineren Gruppen als auch mit Hunderten von Teilnehmern stattfinden. **
Sind das sogenannte Chemtrails?
Nein, Chemtrails sind eine Verschwörungstheorie, die besagt, dass Flugzeuge absichtlich Chemikalien in der Atmosphäre versprühen, um die Bevölkerung zu kontrollieren oder das Klima zu manipulieren. Es gibt jedoch keine wissenschaftlichen Beweise für die Existenz von Chemtrails. Das, was man am Himmel sieht, sind in der Regel Kondensstreifen, die durch die Abgase von Flugzeugen entstehen. **
Top-Angebote
Produkte zum Begriff Sogenannte:
-
Die sogenannte Magdalenerin, Fachbücher von Christoph WrembekSelten findet sich unter den Büchern zur Bibel ein Buch, das so vielseitig angelegt und geschrieben ist wie dieses: Da wird wissenschaftliche Exegese betrieben und zugleich anschauliche Archäologie geboten, da kommt die Geschichte des damaligen Palästina zum Tragen, aber anrührender ist die Liebesgeschichte dahinter; da werden traditionelle Standards und Übersetzungen als falsch entlarvt, doch die Wahrheit, die zutage tritt, ist viel ergreifender, sie nimmt den Leser mit auf einen geistlichen Weg, auf dem er sein eigenes Herz in dieser Frau wiederfindet. Und eigentlich geht es um Jesus, den warmherzigen, den freien Menschen, der für das Erbarmen Gottes bereit ist, sein Leben zu geben. Über 530 Seiten hinweg ein spannendes Buch, eines zum Schmunzeln obendrein, wenn etwa Jesu Versteckspiel mit seinen Bewachern die Anerkennung von James Bond gewinnt oder wenn Maria Magdalena als mögliche B.26,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
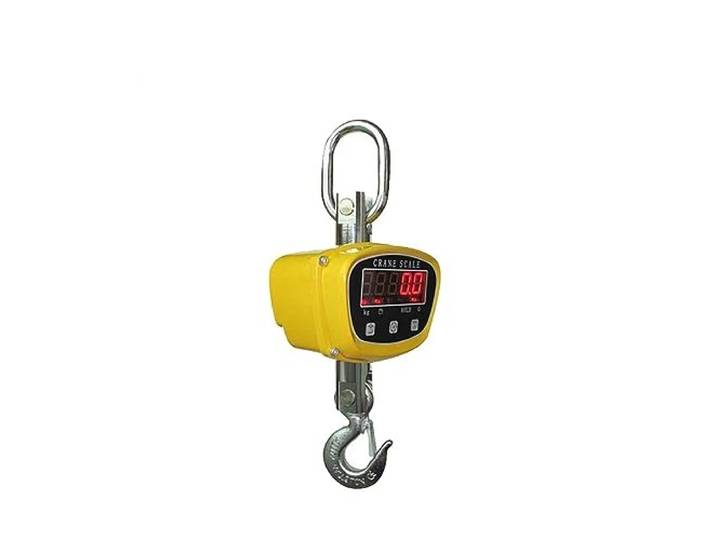
500-kg-Industriekranwaage. Kleiner Haken mit Sperm, sogenannte Direktsicht-Kranwaage Logistikfracht(CRANE SCALE)500-kg-Industriekranwaage. Kleiner Haken mit Sperm, sogenannte Direktsicht-Kranwaage Logistikfracht(CRANE SCALE). Präzises schweres Wägen: Standardmäßige industrielle Wägekomponente für zuverlässige Lastmessung, präzise Massenberechnung und sicheres Kranheben Schale aus Mikrodruckguss-Aluminium-Magnesium-Legierung Leicht, staubdicht, antimagnetisch 360° drehbarer Schäkel und Haken Unterspannungsalarm und stabile Gewichtsanzeige Schnelles Batteriedesign, einfacher Austausch der Batterie Farbe:CRANE SCALE480,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Transformative Community-Projekte, Fachbücher von Joachim BröcherDas Buch "Transformative Community-Projekte" von Joachim Bröcher bietet einen tiefen Einblick in innovative Ansätze zur Gestaltung gemeinschaftlichen Lebens, Lernens und Arbeitens. Anhand eines konkreten Beispiels, dem Dreiseitenhof in Ostdeutschland, wird ein Prototyp eines transformativen Community-Projekts vorgestellt, das als sozialutopisches Labor fungiert. Hier kommen Menschen unterschiedlichen Alters zusammen, um Verantwortung zu übernehmen und einen stabilen sozialen Zusammenhalt zu fördern. Die Prinzipien des Projekts beinhalten gemeinschaftliche Nutzung von Ressourcen, Entrepreneurship, Teilzeitarbeit und Entschleunigung. Bröcher diskutiert auch die politischen Rahmenbedingungen, die für die Umsetzung solcher Zukunftsmodelle notwendig sind, wie direkte Demokratie und bedingungsloses Grundeinkommen. Dieses Fachbuch richtet sich an alle, die sich für soziale Innovationen und die Zukunft des gemeinschaftlichen Lebens interessieren.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Cathedral & the Bazaar: Musings on Linux and Open Source by an Accidental Revolutionary, Fachbücher von Eric RaymondOpen Source bietet im Internetzeitalter einen Wettbewerbsvorteil. Laut dem August Forrester Bericht nutzen 56 Prozent der IT-Manager, die bei Global 2.500 Unternehmen befragt wurden, bereits irgendeine Art von Open Source-Software in ihrer Infrastruktur, und weitere 6 Prozent werden sie in den nächsten zwei Jahren installieren. Dieses revolutionäre Modell für die kollaborative Softwareentwicklung wird von vielen der grössten Akteure der High-Tech-Industrie, von Sun Microsystems über IBM bis hin zu Intel, angenommen und untersucht. "The Cathedral & the Bazaar" ist ein Muss für jeden, der sich für die Zukunft der Computerindustrie oder die Dynamik der Informationswirtschaft interessiert. Bereits Milliarden von Dollar wurden basierend auf den Ideen in diesem Buch verdient und verloren. Seine Schlussfolgerungen werden noch viele Jahre lang studiert, diskutiert und umgesetzt werden. Laut Bob Young ist "dies Eric Raymonds grosser Beitrag zum Erfolg der Open Source-Revolution, zur Einführung von Linux-basierten Betriebssystemen und zum Erfolg der Open Source-Nutzer und der Unternehmen, die sie beliefern." Das Interesse an der Entwicklung von Open Source-Software ist im vergangenen Jahr enorm gewachsen. Diese überarbeitete und erweiterte Taschenbuchausgabe enthält neues Material zu Open Source-Entwicklungen in den Jahren 1999 und 2000. Raymonds klarer und effektiver Schreibstil, der die Vorteile von Open Source-Software präzise beschreibt, war entscheidend für ihren Erfolg. Mit grossen Anbietern, die die Akzeptanz von Open Source innerhalb von Unternehmen fördern, werden unabhängige Anbieter 2001 die Open Source-Geschichte prägen.29,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer überprüft zum Beispiel Open-Source-Projekte wie Linux?
Open-Source-Projekte wie Linux werden von einer Vielzahl von Personen und Organisationen überprüft. Dies umfasst Entwickler, die den Code überprüfen und Fehler beheben, sowie Benutzer, die Fehler melden und Verbesserungsvorschläge einreichen. Darüber hinaus gibt es auch spezialisierte Organisationen wie die Linux Foundation, die die Sicherheit und Qualität von Open-Source-Projekten überwachen und Zertifizierungen für bestimmte Projekte anbieten. **
-
Was bedeutet sogenannte?
Was bedeutet sogenannte? Der Begriff "sogenannte" wird verwendet, um anzudeuten, dass ein bestimmter Begriff oder eine bestimmte Bezeichnung nicht offiziell oder allgemein anerkannt ist. Es wird oft verwendet, um auf etwas hinzuweisen, das als fragwürdig oder umstritten angesehen wird. Durch die Verwendung von "sogenannte" wird verdeutlicht, dass es sich um eine Bezeichnung handelt, die möglicherweise nicht korrekt oder genau ist. Es dient dazu, eine gewisse Distanz oder Skepsis gegenüber dem genannten Begriff auszudrücken. Insgesamt signalisiert die Verwendung von "sogenannte" eine gewisse Vorsicht im Umgang mit der genannten Bezeichnung. **
-
Was sind sogenannte Intensivtäter?
Sogenannte Intensivtäter sind Personen, die wiederholt und mit hoher Intensität Straftaten begehen. Sie zeichnen sich durch eine hohe Anzahl von Delikten aus und sind oft in verschiedenen Bereichen der Kriminalität aktiv. Intensivtäter werden von der Polizei und Justiz besonders intensiv überwacht und verfolgt. **
-
Was sind sogenannte Lallnamen?
Lallnamen sind Spitznamen, die oft für Kinder verwendet werden, die noch nicht richtig sprechen können. Diese Namen basieren oft auf den Lauten, die das Kind beim Sprechen macht, und können von den Eltern oder anderen Bezugspersonen verwendet werden, um eine liebevolle und spielerische Verbindung herzustellen. Lallnamen können auch für Erwachsene verwendet werden, um eine vertraute und intime Atmosphäre zu schaffen. **
Ähnliche Suchbegriffe für Sogenannte
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Berrybase, Multimeter, DS213 / DSO213 Open Source 4-Kanal Pocket Oszillos (Oszilloskop)Das DS213 / DSO213 Open Source 4-Kanal Pocket Oszilloskop von Berrybase ist ein vielseitiges und kompaktes Digitalspeicheroszilloskop, das sich ideal für technische und elektronische Anwendungen eignet. Es basiert auf einem leistungsstarken ARM Cortex M3-Prozessor und bietet die Möglichkeit, bis zu vier verschiedene Anwendungs-Firmware zu laden und zu aktualisieren. Mit einem integrierten 8 MB Speicher können Wellenformdaten effizient gespeichert und die System-Firmware aktualisiert werden. Das Open Source-Betriebssystem ermöglicht es den Benutzerinnen und Benutzern, die Firmware nach ihren Bedürfnissen zu entwickeln und anzupassen. Die kompakte Bauweise und das geringe Gewicht machen das Gerät besonders transportabel und benutzerfreundlich, was es zu einem praktischen Werkzeug für Ingenieure und Techniker macht. - Unterstützt mehrere Triggermethoden, einschliesslich positiver und negativer Flankentrigger sowie Pulsweitentrigger - Leistungsstarke Wellenformverarbeitungsfunktionen zur automatischen Messung von Spannung, Frequenz und Pulsweite - Speichert Wellenformdaten für eine spätere Analyse - Bietet eine vertikale Empfindlichkeit von 10 mV bis 10 V/div (X1-Sonde) und 100 mV bis 100 V/div (X10-Sonde) - Maximale Eingangsspannung von ±40 Vpp (X1-Sonde) und ±400 Vpp (X10-Sonde).224,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Complete Guide to Open Source Big Data Stack, Fachbücher von Michael FramptonSehen Sie, wie ein auf Mesos basierender Big-Data-Stack erstellt wird und welche Komponenten verwendet werden. Sie werden derzeit verfügbare Apache-Systeme, sowohl vollständige als auch in der Inkubation befindliche, nutzen. Die Komponenten werden anhand von Beispielen vorgestellt, und Sie lernen, wie sie zusammenarbeiten. Im vollständigen Leitfaden zum Open-Source-Big-Data-Stack beginnt der Autor mit der Erstellung einer privaten Cloud und installiert und untersucht dann Apache Brooklyn. Anschliessend verwendet er jedes Kapitel, um ein Stück des Big-Data-Stacks vorzustellen, und teilt mit, wie man die Software beschafft und installiert. Sie lernen Schritt für Schritt und Kapitel für Kapitel anhand einfacher Beispiele, während ein echter Big-Data-Stack erstellt wird. Das Buch konzentriert sich auf Apache-basierte Systeme und bietet detaillierte Beispiele für Cloud-Speicher, Release-Management, Ressourcenmanagement, Verarbeitung, Warteschlangen, Frameworks, Datenvisualisierung und mehr. Was Sie lernen werden: - Installieren Sie eine private Cloud auf dem lokalen Cluster mit Apache Cloud Stack - Beschaffen, installieren und konfigurieren Sie Apache: Brooklyn, Mesos, Kafka und Zeppelin - Sehen Sie, wie Brooklyn verwendet werden kann, um Mule ESB in einem Cluster und Cassandra in der Cloud zu installieren - Installieren und verwenden Sie DCOS für die Big-Data-Verarbeitung - Verwenden Sie Apache Spark für die Datenverarbeitung im Big-Data-Stack Für wen dieses Buch gedacht ist: Entwickler, Architekten, IT-Projektmanager, Datenbankadministratoren und andere, die mit der Entwicklung oder Unterstützung eines Big-Data-Systems beauftragt sind. Es richtet sich auch an alle, die an Hadoop oder Big Data interessiert sind, sowie an diejenigen, die Probleme mit der Datengrösse haben.55,73 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stollenwerk, Detlef: Die sogenannte Halterhaftung nach § 25 a StVGDie sogenannte Halterhaftung nach § 25 a StVG , Die Problematik des § 25a StVG (ruhender Verkehr) ist folgende: Die Ahndung von Verkehrsordnungswidrigkeiten im ruhenden Verkehr (Halt-und Parkverstöße) erfolgt durch eine Kennzeichenanzeige, weil der Fahrer in den wenigsten Fällen vor Ort angetroffen wird. Da viele Verfahren eingestellt werden müssen, da der Halter seine Fahrereigenschaft verschweigt, wurde zum 1.4.1987 die Halterhaftung eingeführt. Mit dieser Regelung kann zumindest der Fahrzeughalter mit Verfahrenskosten belegt werden, wenn er bei der Ermittlung des Täters nicht mitwirkt. Diese Bestimmung, obwohl sie nur einen einzigen Paragraphen umfasst, führt in der Praxis zu vielen Problemen, weil Tricks, um dem Verwarnungs- oder Bußgeld zu entgehen, immer populärer werden, insbesondere nach Erhöhung der Verwarnungsgelder im ruhenden Verkehr. Die umfangreiche Rechtsprechung zu dieser Thematik, die überwiegend auf der unteren Gerichtsebene (Amtsgerichte) erfolgt, ist daher zum Teil unübersichtlich, aber für alle Verkehrsordnungswidrigkeitenverfahren in Deutschland relevant. Mit dem vorliegenden Werk wird die rechtliche Wertung kanalisiert, indem in vielen kritischen Fragen die herrschende Meinung dargestellt wird, verbunden mit Literaturhinweisen und Praxistipps. In den Fällen, wo die Rechtsprechung zum Thema noch "weiße Flecken" aufweist oder überschaubar ist, werden Vorschläge gemacht, wie man die Dinge "anpacken" kann. Somit werden die wichtigsten Anwendungsprobleme zusammengefasst. Detlef Stollenwerk ist Sachgebietsgruppenleiter FB 3.1 - "Bürgerdienste" der Verbandsgemeinde Pellenz und als langjähriger Kommunalpraktiker mit den vielfältigen Problemen des StVG bestens vertraut. Speziell zu diesem Thema hat er bereits zahlreiche Vorträge vor Fachpublikum gehalten. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20241031, Autoren: Stollenwerk, Detlef, Auflage: 23001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 216, Keyword: Ermittlung; Halterhaftung; Kostenbescheid; Kostentragung; Ordnungswidrigkeit; Parkverstoß; Verkehrsverstoß; § 25a StVG, Fachschema: Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 165, Höhe: 15, Gewicht: 364, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind sogenannte Grenzerfahrungen?
Grenzerfahrungen sind Erfahrungen, die an die Grenzen der eigenen körperlichen, emotionalen oder geistigen Belastbarkeit gehen. Sie können beispielsweise durch Extremsportarten, Abenteuerreisen oder auch durch traumatische Ereignisse entstehen. Grenzerfahrungen können sowohl positive als auch negative Auswirkungen auf die persönliche Entwicklung haben. **
-
Was sind sogenannte Eckpunkte?
Eckpunkte sind grundlegende Parameter oder Faktoren, die bei der Planung oder Umsetzung eines Projekts oder einer Strategie berücksichtigt werden müssen. Sie dienen als Leitlinien oder Referenzpunkte, um sicherzustellen, dass das Projekt oder die Strategie die gewünschten Ziele erreicht. Eckpunkte können beispielsweise Budget, Zeitplan, Ressourcen oder Qualitätsstandards umfassen. **
-
Was sind sogenannte LARPs?
LARPs (Live Action Role-Playing) sind interaktive Rollenspiele, bei denen die Teilnehmer physisch in die Handlung eintauchen. Die Spieler verkörpern dabei Charaktere und agieren in einer fiktiven Welt, meistens in einem bestimmten Setting wie Fantasy, Science Fiction oder historischen Epochen. LARPs können sowohl in kleineren Gruppen als auch mit Hunderten von Teilnehmern stattfinden. **
-
Sind das sogenannte Chemtrails?
Nein, Chemtrails sind eine Verschwörungstheorie, die besagt, dass Flugzeuge absichtlich Chemikalien in der Atmosphäre versprühen, um die Bevölkerung zu kontrollieren oder das Klima zu manipulieren. Es gibt jedoch keine wissenschaftlichen Beweise für die Existenz von Chemtrails. Das, was man am Himmel sieht, sind in der Regel Kondensstreifen, die durch die Abgase von Flugzeugen entstehen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.