Domain forum-cubieboard.de kaufen?
Wir ziehen mit dem Projekt
forum-cubieboard.de um.
Sind Sie am Kauf der Domain
forum-cubieboard.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain forum-cubieboard.de kaufen?
Was bedeutet Hardware sicher entfernen und Medium auswerfen?
"Was bedeutet Hardware sicher entfernen und Medium auswerfen?" Dieser Prozess bezieht sich darauf, dass man externe Geräte wie USB-Sticks, externe Festplatten oder SD-Karten ordnungsgemäß vom Computer trennt, bevor man sie physisch entfernt. Durch das sichere Entfernen wird sichergestellt, dass alle laufenden Prozesse auf dem Gerät abgeschlossen sind und keine Daten beschädigt werden. Das Auswerfen des Mediums ist wichtig, um sicherzustellen, dass alle Schreibvorgänge abgeschlossen sind und das Gerät sicher entfernt werden kann, ohne Datenverlust zu riskieren. Dieser Vorgang minimiert das Risiko von Datenkorruption und beschädigten Dateien, die auftreten können, wenn das Gerät einfach aus dem Computer gezogen wird, während es noch in Benutzung ist. **
Wer überprüft zum Beispiel Open-Source-Projekte wie Linux?
Open-Source-Projekte wie Linux werden von einer Vielzahl von Personen und Organisationen überprüft. Dies umfasst Entwickler, die den Code überprüfen und Fehler beheben, sowie Benutzer, die Fehler melden und Verbesserungsvorschläge einreichen. Darüber hinaus gibt es auch spezialisierte Organisationen wie die Linux Foundation, die die Sicherheit und Qualität von Open-Source-Projekten überwachen und Zertifizierungen für bestimmte Projekte anbieten. **
Ähnliche Suchbegriffe für Auswerfen
Top-Angebote
Produkte zum Begriff Auswerfen:
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
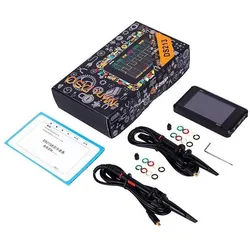
Berrybase, Multimeter, DS213 / DSO213 Open Source 4-Kanal Pocket Oszillos (Oszilloskop)Das DS213 / DSO213 Open Source 4-Kanal Pocket Oszilloskop von Berrybase ist ein vielseitiges und kompaktes Digitalspeicheroszilloskop, das sich ideal für technische und elektronische Anwendungen eignet. Es basiert auf einem leistungsstarken ARM Cortex M3-Prozessor und bietet die Möglichkeit, bis zu vier verschiedene Anwendungs-Firmware zu laden und zu aktualisieren. Mit einem integrierten 8 MB Speicher können Wellenformdaten effizient gespeichert und die System-Firmware aktualisiert werden. Das Open Source-Betriebssystem ermöglicht es den Benutzerinnen und Benutzern, die Firmware nach ihren Bedürfnissen zu entwickeln und anzupassen. Die kompakte Bauweise und das geringe Gewicht machen das Gerät besonders transportabel und benutzerfreundlich, was es zu einem praktischen Werkzeug für Ingenieure und Techniker macht. - Unterstützt mehrere Triggermethoden, einschliesslich positiver und negativer Flankentrigger sowie Pulsweitentrigger - Leistungsstarke Wellenformverarbeitungsfunktionen zur automatischen Messung von Spannung, Frequenz und Pulsweite - Speichert Wellenformdaten für eine spätere Analyse - Bietet eine vertikale Empfindlichkeit von 10 mV bis 10 V/div (X1-Sonde) und 100 mV bis 100 V/div (X10-Sonde) - Maximale Eingangsspannung von ±40 Vpp (X1-Sonde) und ±400 Vpp (X10-Sonde).224,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Complete Guide to Open Source Big Data Stack, Fachbücher von Michael FramptonSehen Sie, wie ein auf Mesos basierender Big-Data-Stack erstellt wird und welche Komponenten verwendet werden. Sie werden derzeit verfügbare Apache-Systeme, sowohl vollständige als auch in der Inkubation befindliche, nutzen. Die Komponenten werden anhand von Beispielen vorgestellt, und Sie lernen, wie sie zusammenarbeiten. Im vollständigen Leitfaden zum Open-Source-Big-Data-Stack beginnt der Autor mit der Erstellung einer privaten Cloud und installiert und untersucht dann Apache Brooklyn. Anschliessend verwendet er jedes Kapitel, um ein Stück des Big-Data-Stacks vorzustellen, und teilt mit, wie man die Software beschafft und installiert. Sie lernen Schritt für Schritt und Kapitel für Kapitel anhand einfacher Beispiele, während ein echter Big-Data-Stack erstellt wird. Das Buch konzentriert sich auf Apache-basierte Systeme und bietet detaillierte Beispiele für Cloud-Speicher, Release-Management, Ressourcenmanagement, Verarbeitung, Warteschlangen, Frameworks, Datenvisualisierung und mehr. Was Sie lernen werden: - Installieren Sie eine private Cloud auf dem lokalen Cluster mit Apache Cloud Stack - Beschaffen, installieren und konfigurieren Sie Apache: Brooklyn, Mesos, Kafka und Zeppelin - Sehen Sie, wie Brooklyn verwendet werden kann, um Mule ESB in einem Cluster und Cassandra in der Cloud zu installieren - Installieren und verwenden Sie DCOS für die Big-Data-Verarbeitung - Verwenden Sie Apache Spark für die Datenverarbeitung im Big-Data-Stack Für wen dieses Buch gedacht ist: Entwickler, Architekten, IT-Projektmanager, Datenbankadministratoren und andere, die mit der Entwicklung oder Unterstützung eines Big-Data-Systems beauftragt sind. Es richtet sich auch an alle, die an Hadoop oder Big Data interessiert sind, sowie an diejenigen, die Probleme mit der Datengrösse haben.55,73 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Praxishandbuch Open Source, Fachbücher von Yvonne Rossmann, Chan-jo Jun, Christian GaletzkaDieses Praxishandbuch erläutert die legalen Voraussetzungen für einen Einsatz von „Free and Open Source Software“ (FOSS) in der Unternehmenspraxis, sei es bei der Entwicklung eigener oder beim Einkauf fremder Software, sei es auch bei intelligenten Geräten. Bedingungen aus Lizenztexten der 90er Jahre für Programmiersprachen der 80er Jahre in Steuergeräten der Zukunft gefährden die Timelines aktueller Projekte. Die Lösung damit verbundener Probleme erfordert gleichzeitig technisches und rechtliches Verständnis. Das Praxishandbuch Open Source stellt alle notwendigen Materialien für einen lizenzkonformen Einsatz von Open-Source-Software zusammen, bietet praktische Lösungen an und hilft, einen Compliance-Prozess zu etablieren und den lizenzkonformen Einsatz von FOSS zu meistern.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet Device auswerfen?
Was bedeutet Device auswerfen? Device auswerfen bezieht sich auf den Vorgang, ein externes Gerät wie einen USB-Stick oder eine externe Festplatte sicher vom Computer zu trennen, indem man es über die entsprechende Option im Betriebssystem auswirft. Dies stellt sicher, dass alle Dateien ordnungsgemäß geschlossen und gespeichert werden, bevor das Gerät entfernt wird, um Datenverlust oder Beschädigung zu vermeiden. Das Auswerfen eines Geräts ist besonders wichtig, wenn es im Betrieb ist oder Daten übertragen werden, um sicherzustellen, dass keine Dateien beschädigt werden. Es ist eine bewährte Methode, um die Lebensdauer und Integrität externer Geräte zu erhalten. **
-
Wie USB Stick auswerfen?
Um einen USB-Stick sicher auszuwerfen, sollten Sie zunächst sicherstellen, dass alle Dateien auf dem Stick geschlossen sind und keine Programme darauf zugreifen. Klicken Sie dann auf das Symbol für den USB-Stick in der Taskleiste (normalerweise ein grünes Häkchen oder ein USB-Symbol) und wählen Sie die Option "Auswerfen" oder "Sicher entfernen". Warten Sie, bis der Computer bestätigt, dass der USB-Stick sicher entfernt werden kann, bevor Sie ihn physisch aus dem USB-Port ziehen. Auf diese Weise vermeiden Sie Datenverlust oder Beschädigung des USB-Sticks. **
-
Wie USB Stick auswerfen Mac?
Um einen USB-Stick sicher auszuwerfen, klicken Sie auf das Symbol des USB-Sticks auf dem Desktop Ihres Macs. Anschließend wählen Sie die Option "Auswerfen" aus dem Dropdown-Menü. Alternativ können Sie auch den USB-Stick in den Papierkorb ziehen, um ihn auszuwerfen. Es ist wichtig, den USB-Stick sicher auszuwerfen, um Datenverlust oder Beschädigungen zu vermeiden. Stellen Sie sicher, dass alle Dateien geschlossen sind, die auf dem USB-Stick gespeichert sind, bevor Sie ihn auswerfen. **
-
Was bedeutet beim Mac auswerfen?
Beim Mac bedeutet "auswerfen", dass du ein externes Gerät wie eine Festplatte, einen USB-Stick oder eine CD/DVD sicher vom System trennst, bevor du es physisch entfernst. Durch den Auswurf wird sichergestellt, dass alle Dateien ordnungsgemäß geschlossen und gespeichert werden, um Datenverlust oder Beschädigung zu vermeiden. Du kannst ein Gerät auswerfen, indem du es in den Papierkorb ziehst oder auf das Auswurf-Symbol im Finder klickst. Es ist wichtig, externe Geräte immer ordnungsgemäß auszuwerfen, um die Integrität der Daten zu gewährleisten und Beschädigungen zu vermeiden. **

Kann man interne Festplatten auswerfen?
Nein, interne Festplatten können nicht wie externe Festplatten ausgeworfen werden. Das Auswerfen von Festplatten ist eine Funktion, die für externe Geräte wie USB-Sticks oder externe Festplatten entwickelt wurde, um sicherzustellen, dass alle Schreibvorgänge abgeschlossen sind, bevor das Gerät entfernt wird. Bei internen Festplatten ist dies nicht erforderlich, da sie fest mit dem Computer verbunden sind und nicht entfernt werden müssen. **
Wie kann ich CD auswerfen Mac?
Um eine CD auszuwerfen, drücke einfach die Auswurftaste auf deiner Tastatur. Diese befindet sich normalerweise in der oberen rechten Ecke und sieht aus wie ein nach oben gerichteter Pfeil über einer horizontalen Linie. Alternativ kannst du auch die CD-App öffnen und auf die Auswurftaste klicken. Falls das nicht funktioniert, halte die Maustaste gedrückt, während du den Mac startest, um die CD manuell auszuwerfen. Wenn auch das nicht klappt, kannst du versuchen, die CD mithilfe des Festplattendienstprogramms auszuwerfen. **
Top-Angebote
Produkte zum Begriff Auswerfen:
-
Transformative Community-Projekte, Fachbücher von Joachim BröcherDas Buch "Transformative Community-Projekte" von Joachim Bröcher bietet einen tiefen Einblick in innovative Ansätze zur Gestaltung gemeinschaftlichen Lebens, Lernens und Arbeitens. Anhand eines konkreten Beispiels, dem Dreiseitenhof in Ostdeutschland, wird ein Prototyp eines transformativen Community-Projekts vorgestellt, das als sozialutopisches Labor fungiert. Hier kommen Menschen unterschiedlichen Alters zusammen, um Verantwortung zu übernehmen und einen stabilen sozialen Zusammenhalt zu fördern. Die Prinzipien des Projekts beinhalten gemeinschaftliche Nutzung von Ressourcen, Entrepreneurship, Teilzeitarbeit und Entschleunigung. Bröcher diskutiert auch die politischen Rahmenbedingungen, die für die Umsetzung solcher Zukunftsmodelle notwendig sind, wie direkte Demokratie und bedingungsloses Grundeinkommen. Dieses Fachbuch richtet sich an alle, die sich für soziale Innovationen und die Zukunft des gemeinschaftlichen Lebens interessieren.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Cathedral & the Bazaar: Musings on Linux and Open Source by an Accidental Revolutionary, Fachbücher von Eric RaymondOpen Source bietet im Internetzeitalter einen Wettbewerbsvorteil. Laut dem August Forrester Bericht nutzen 56 Prozent der IT-Manager, die bei Global 2.500 Unternehmen befragt wurden, bereits irgendeine Art von Open Source-Software in ihrer Infrastruktur, und weitere 6 Prozent werden sie in den nächsten zwei Jahren installieren. Dieses revolutionäre Modell für die kollaborative Softwareentwicklung wird von vielen der grössten Akteure der High-Tech-Industrie, von Sun Microsystems über IBM bis hin zu Intel, angenommen und untersucht. "The Cathedral & the Bazaar" ist ein Muss für jeden, der sich für die Zukunft der Computerindustrie oder die Dynamik der Informationswirtschaft interessiert. Bereits Milliarden von Dollar wurden basierend auf den Ideen in diesem Buch verdient und verloren. Seine Schlussfolgerungen werden noch viele Jahre lang studiert, diskutiert und umgesetzt werden. Laut Bob Young ist "dies Eric Raymonds grosser Beitrag zum Erfolg der Open Source-Revolution, zur Einführung von Linux-basierten Betriebssystemen und zum Erfolg der Open Source-Nutzer und der Unternehmen, die sie beliefern." Das Interesse an der Entwicklung von Open Source-Software ist im vergangenen Jahr enorm gewachsen. Diese überarbeitete und erweiterte Taschenbuchausgabe enthält neues Material zu Open Source-Entwicklungen in den Jahren 1999 und 2000. Raymonds klarer und effektiver Schreibstil, der die Vorteile von Open Source-Software präzise beschreibt, war entscheidend für ihren Erfolg. Mit grossen Anbietern, die die Akzeptanz von Open Source innerhalb von Unternehmen fördern, werden unabhängige Anbieter 2001 die Open Source-Geschichte prägen.29,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Berrybase, Multimeter, DS213 / DSO213 Open Source 4-Kanal Pocket Oszillos (Oszilloskop)Das DS213 / DSO213 Open Source 4-Kanal Pocket Oszilloskop von Berrybase ist ein vielseitiges und kompaktes Digitalspeicheroszilloskop, das sich ideal für technische und elektronische Anwendungen eignet. Es basiert auf einem leistungsstarken ARM Cortex M3-Prozessor und bietet die Möglichkeit, bis zu vier verschiedene Anwendungs-Firmware zu laden und zu aktualisieren. Mit einem integrierten 8 MB Speicher können Wellenformdaten effizient gespeichert und die System-Firmware aktualisiert werden. Das Open Source-Betriebssystem ermöglicht es den Benutzerinnen und Benutzern, die Firmware nach ihren Bedürfnissen zu entwickeln und anzupassen. Die kompakte Bauweise und das geringe Gewicht machen das Gerät besonders transportabel und benutzerfreundlich, was es zu einem praktischen Werkzeug für Ingenieure und Techniker macht. - Unterstützt mehrere Triggermethoden, einschliesslich positiver und negativer Flankentrigger sowie Pulsweitentrigger - Leistungsstarke Wellenformverarbeitungsfunktionen zur automatischen Messung von Spannung, Frequenz und Pulsweite - Speichert Wellenformdaten für eine spätere Analyse - Bietet eine vertikale Empfindlichkeit von 10 mV bis 10 V/div (X1-Sonde) und 100 mV bis 100 V/div (X10-Sonde) - Maximale Eingangsspannung von ±40 Vpp (X1-Sonde) und ±400 Vpp (X10-Sonde).224,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Hardware sicher entfernen und Medium auswerfen?
"Was bedeutet Hardware sicher entfernen und Medium auswerfen?" Dieser Prozess bezieht sich darauf, dass man externe Geräte wie USB-Sticks, externe Festplatten oder SD-Karten ordnungsgemäß vom Computer trennt, bevor man sie physisch entfernt. Durch das sichere Entfernen wird sichergestellt, dass alle laufenden Prozesse auf dem Gerät abgeschlossen sind und keine Daten beschädigt werden. Das Auswerfen des Mediums ist wichtig, um sicherzustellen, dass alle Schreibvorgänge abgeschlossen sind und das Gerät sicher entfernt werden kann, ohne Datenverlust zu riskieren. Dieser Vorgang minimiert das Risiko von Datenkorruption und beschädigten Dateien, die auftreten können, wenn das Gerät einfach aus dem Computer gezogen wird, während es noch in Benutzung ist. **
-
Wer überprüft zum Beispiel Open-Source-Projekte wie Linux?
Open-Source-Projekte wie Linux werden von einer Vielzahl von Personen und Organisationen überprüft. Dies umfasst Entwickler, die den Code überprüfen und Fehler beheben, sowie Benutzer, die Fehler melden und Verbesserungsvorschläge einreichen. Darüber hinaus gibt es auch spezialisierte Organisationen wie die Linux Foundation, die die Sicherheit und Qualität von Open-Source-Projekten überwachen und Zertifizierungen für bestimmte Projekte anbieten. **
-
Was bedeutet Device auswerfen?
Was bedeutet Device auswerfen? Device auswerfen bezieht sich auf den Vorgang, ein externes Gerät wie einen USB-Stick oder eine externe Festplatte sicher vom Computer zu trennen, indem man es über die entsprechende Option im Betriebssystem auswirft. Dies stellt sicher, dass alle Dateien ordnungsgemäß geschlossen und gespeichert werden, bevor das Gerät entfernt wird, um Datenverlust oder Beschädigung zu vermeiden. Das Auswerfen eines Geräts ist besonders wichtig, wenn es im Betrieb ist oder Daten übertragen werden, um sicherzustellen, dass keine Dateien beschädigt werden. Es ist eine bewährte Methode, um die Lebensdauer und Integrität externer Geräte zu erhalten. **
-
Wie USB Stick auswerfen?
Um einen USB-Stick sicher auszuwerfen, sollten Sie zunächst sicherstellen, dass alle Dateien auf dem Stick geschlossen sind und keine Programme darauf zugreifen. Klicken Sie dann auf das Symbol für den USB-Stick in der Taskleiste (normalerweise ein grünes Häkchen oder ein USB-Symbol) und wählen Sie die Option "Auswerfen" oder "Sicher entfernen". Warten Sie, bis der Computer bestätigt, dass der USB-Stick sicher entfernt werden kann, bevor Sie ihn physisch aus dem USB-Port ziehen. Auf diese Weise vermeiden Sie Datenverlust oder Beschädigung des USB-Sticks. **
Ähnliche Suchbegriffe für Auswerfen
-
Complete Guide to Open Source Big Data Stack, Fachbücher von Michael FramptonSehen Sie, wie ein auf Mesos basierender Big-Data-Stack erstellt wird und welche Komponenten verwendet werden. Sie werden derzeit verfügbare Apache-Systeme, sowohl vollständige als auch in der Inkubation befindliche, nutzen. Die Komponenten werden anhand von Beispielen vorgestellt, und Sie lernen, wie sie zusammenarbeiten. Im vollständigen Leitfaden zum Open-Source-Big-Data-Stack beginnt der Autor mit der Erstellung einer privaten Cloud und installiert und untersucht dann Apache Brooklyn. Anschliessend verwendet er jedes Kapitel, um ein Stück des Big-Data-Stacks vorzustellen, und teilt mit, wie man die Software beschafft und installiert. Sie lernen Schritt für Schritt und Kapitel für Kapitel anhand einfacher Beispiele, während ein echter Big-Data-Stack erstellt wird. Das Buch konzentriert sich auf Apache-basierte Systeme und bietet detaillierte Beispiele für Cloud-Speicher, Release-Management, Ressourcenmanagement, Verarbeitung, Warteschlangen, Frameworks, Datenvisualisierung und mehr. Was Sie lernen werden: - Installieren Sie eine private Cloud auf dem lokalen Cluster mit Apache Cloud Stack - Beschaffen, installieren und konfigurieren Sie Apache: Brooklyn, Mesos, Kafka und Zeppelin - Sehen Sie, wie Brooklyn verwendet werden kann, um Mule ESB in einem Cluster und Cassandra in der Cloud zu installieren - Installieren und verwenden Sie DCOS für die Big-Data-Verarbeitung - Verwenden Sie Apache Spark für die Datenverarbeitung im Big-Data-Stack Für wen dieses Buch gedacht ist: Entwickler, Architekten, IT-Projektmanager, Datenbankadministratoren und andere, die mit der Entwicklung oder Unterstützung eines Big-Data-Systems beauftragt sind. Es richtet sich auch an alle, die an Hadoop oder Big Data interessiert sind, sowie an diejenigen, die Probleme mit der Datengrösse haben.55,73 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Praxishandbuch Open Source, Fachbücher von Yvonne Rossmann, Chan-jo Jun, Christian GaletzkaDieses Praxishandbuch erläutert die legalen Voraussetzungen für einen Einsatz von „Free and Open Source Software“ (FOSS) in der Unternehmenspraxis, sei es bei der Entwicklung eigener oder beim Einkauf fremder Software, sei es auch bei intelligenten Geräten. Bedingungen aus Lizenztexten der 90er Jahre für Programmiersprachen der 80er Jahre in Steuergeräten der Zukunft gefährden die Timelines aktueller Projekte. Die Lösung damit verbundener Probleme erfordert gleichzeitig technisches und rechtliches Verständnis. Das Praxishandbuch Open Source stellt alle notwendigen Materialien für einen lizenzkonformen Einsatz von Open-Source-Software zusammen, bietet praktische Lösungen an und hilft, einen Compliance-Prozess zu etablieren und den lizenzkonformen Einsatz von FOSS zu meistern.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens CWG.BOX-EU Connect Box Hardware- Open IoT Solution S55813Y100 CWGBOXEUConnect Box ist eine einfache, universelle und offene IoT-Lösung zur Vernetzung und Überwachung kleiner und mittlerer Gebäude. - Plug & Play Verbindung von Geräten in Gebäuden : IoT-Sensoren, Messgeräte, Heizungs-, Klimaanlagen-, Lüftungssysteme sowie Gebäudeautomationsund -steuerungssysteme (BACS). - Einfache und schnelle Installation: Inbetriebnahme sowie einfache Integration in ein bestehendes BACS Netzwerk. Die Geräte erstellen über die Connect Box ein BAC-System, wenn keines vorhanden ist. - Erfasst Daten und übernimmt einfache Gebäudemanagementfunktionen. - Intelligenter Konverter: Vereint verschiedene Kommunikationsprotokolle auf einem Gerät. - Automatischer Verbindungsaufbau zur Cloud über 3G/4G oder kabelgebunden über Ethernet. - Alle leistungsstarken Funktionen in einem Gerät vereint: Gateway-, Steruerungs-, Modem- und Edge-Gerätefunktionalität. Treiber - BACnet IP - BACnet IP Server (BACnet IP Client und BACnet Server können nicht gleichzeitig laufen) - DIEMATIC - KNX S und LTE - LON FT10 - LON IP-852 - LPB - LoRaWAN 1.0 Lokal privat - M-Bus (3UL max.) - Modbus RTU - Modbus TCP/IP - Modbus TCP/IP Server Die Connect Box benötigt eine Software Lizenz, die unabhängig von der Hardware zu beziehen ist.1789,67 €*Versand: 10,68 €Sichere Weiterleitung zum Anbieter
-
Entwicklung als ErwartungEntwicklung als Erwartung , Entwicklungserwartungen spielen in der Schulpädagogik als Disziplin sowie insbesondere in der Schulentwicklungs- und in der Lehrer:innenprofessionalisierungsforschung eine zentrale Rolle. Das Entwicklungs und Fortschrittsparadigma ist für sie konstitutiv, denn es etabliert diskursiv die Erwartung, Schulen hätten sich zu entwickeln und Wissenschaft könne dies befördern oder gar bewirken. In engem Wechselspiel mit bildungspolitischen Erwartungen etablieren sich Idealbilder einer entwicklungsfähigen Schule. Der Band versammelt Beiträge, die das Verhältnis von Entwicklungserwartungen, Schule und Schulpädagogik aus unterschiedlichen Blickwinkeln betrachten. Die Auseinandersetzung mit dem Paradigma eröffnet eine Perspektive auf Schule und Lehrer:innenhandeln sowie Schulpädagogik und Lehrer:innenbildung, die Relationen zwischen Wandel und Persistenz, Innovation und Kompensation sowie Harmonisierung und Ambivalenz ausweist. , Frontscheinwerfer > Lichter & Leuchten , Erscheinungsjahr: 20250528, Titel der Reihe: Studien zur Professionsforschung und Lehrer:innenbildung##, Redaktion: Dog¿mus¿, Aysun~Hinrichsen, Merle~Langer, Anja~Lill, Anne~Moldenhauer, Anna~Olk, Matthias~Pauling, Sven, Seitenzahl/Blattzahl: 300, Keyword: Entwicklung; Entwicklungserwartung; Lehrerbildung; Professionalisierung; Professionsforschung; Schulentwicklung; Schulpädagogik, Fachschema: Pädagogik / Schule~Ausbildung / Lehrerausbildung~Lehrerausbildung - Lehrerfortbildung~Bildungspolitik~Politik / Bildung, Fachkategorie: Schulen und Vorschulen~Bildungsstrategien und -politik, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 145, Höhe: 19, Gewicht: 388, Produktform: Kartoniert,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie USB Stick auswerfen Mac?
Um einen USB-Stick sicher auszuwerfen, klicken Sie auf das Symbol des USB-Sticks auf dem Desktop Ihres Macs. Anschließend wählen Sie die Option "Auswerfen" aus dem Dropdown-Menü. Alternativ können Sie auch den USB-Stick in den Papierkorb ziehen, um ihn auszuwerfen. Es ist wichtig, den USB-Stick sicher auszuwerfen, um Datenverlust oder Beschädigungen zu vermeiden. Stellen Sie sicher, dass alle Dateien geschlossen sind, die auf dem USB-Stick gespeichert sind, bevor Sie ihn auswerfen. **
-
Was bedeutet beim Mac auswerfen?
Beim Mac bedeutet "auswerfen", dass du ein externes Gerät wie eine Festplatte, einen USB-Stick oder eine CD/DVD sicher vom System trennst, bevor du es physisch entfernst. Durch den Auswurf wird sichergestellt, dass alle Dateien ordnungsgemäß geschlossen und gespeichert werden, um Datenverlust oder Beschädigung zu vermeiden. Du kannst ein Gerät auswerfen, indem du es in den Papierkorb ziehst oder auf das Auswurf-Symbol im Finder klickst. Es ist wichtig, externe Geräte immer ordnungsgemäß auszuwerfen, um die Integrität der Daten zu gewährleisten und Beschädigungen zu vermeiden. **
-
Kann man interne Festplatten auswerfen?
Nein, interne Festplatten können nicht wie externe Festplatten ausgeworfen werden. Das Auswerfen von Festplatten ist eine Funktion, die für externe Geräte wie USB-Sticks oder externe Festplatten entwickelt wurde, um sicherzustellen, dass alle Schreibvorgänge abgeschlossen sind, bevor das Gerät entfernt wird. Bei internen Festplatten ist dies nicht erforderlich, da sie fest mit dem Computer verbunden sind und nicht entfernt werden müssen. **
-
Wie kann ich CD auswerfen Mac?
Um eine CD auszuwerfen, drücke einfach die Auswurftaste auf deiner Tastatur. Diese befindet sich normalerweise in der oberen rechten Ecke und sieht aus wie ein nach oben gerichteter Pfeil über einer horizontalen Linie. Alternativ kannst du auch die CD-App öffnen und auf die Auswurftaste klicken. Falls das nicht funktioniert, halte die Maustaste gedrückt, während du den Mac startest, um die CD manuell auszuwerfen. Wenn auch das nicht klappt, kannst du versuchen, die CD mithilfe des Festplattendienstprogramms auszuwerfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.